Ekim 2026 Siber Güvenlik ve Veri Merkezi Özeti: Ayın 10 Kritik Gelişmesi
YTÜ'ye fidye yazılımı saldırısı, PHP2Shell, ConnectWise ihlali, KVKK'nın e-posta denetimi kararı, sağlıkta elektronik rıza ve Türkiye'nin veri merkezi yatırımları... Ekim 2026'nın altyapı ve güvenlik gündemini tek yazıda topladık.
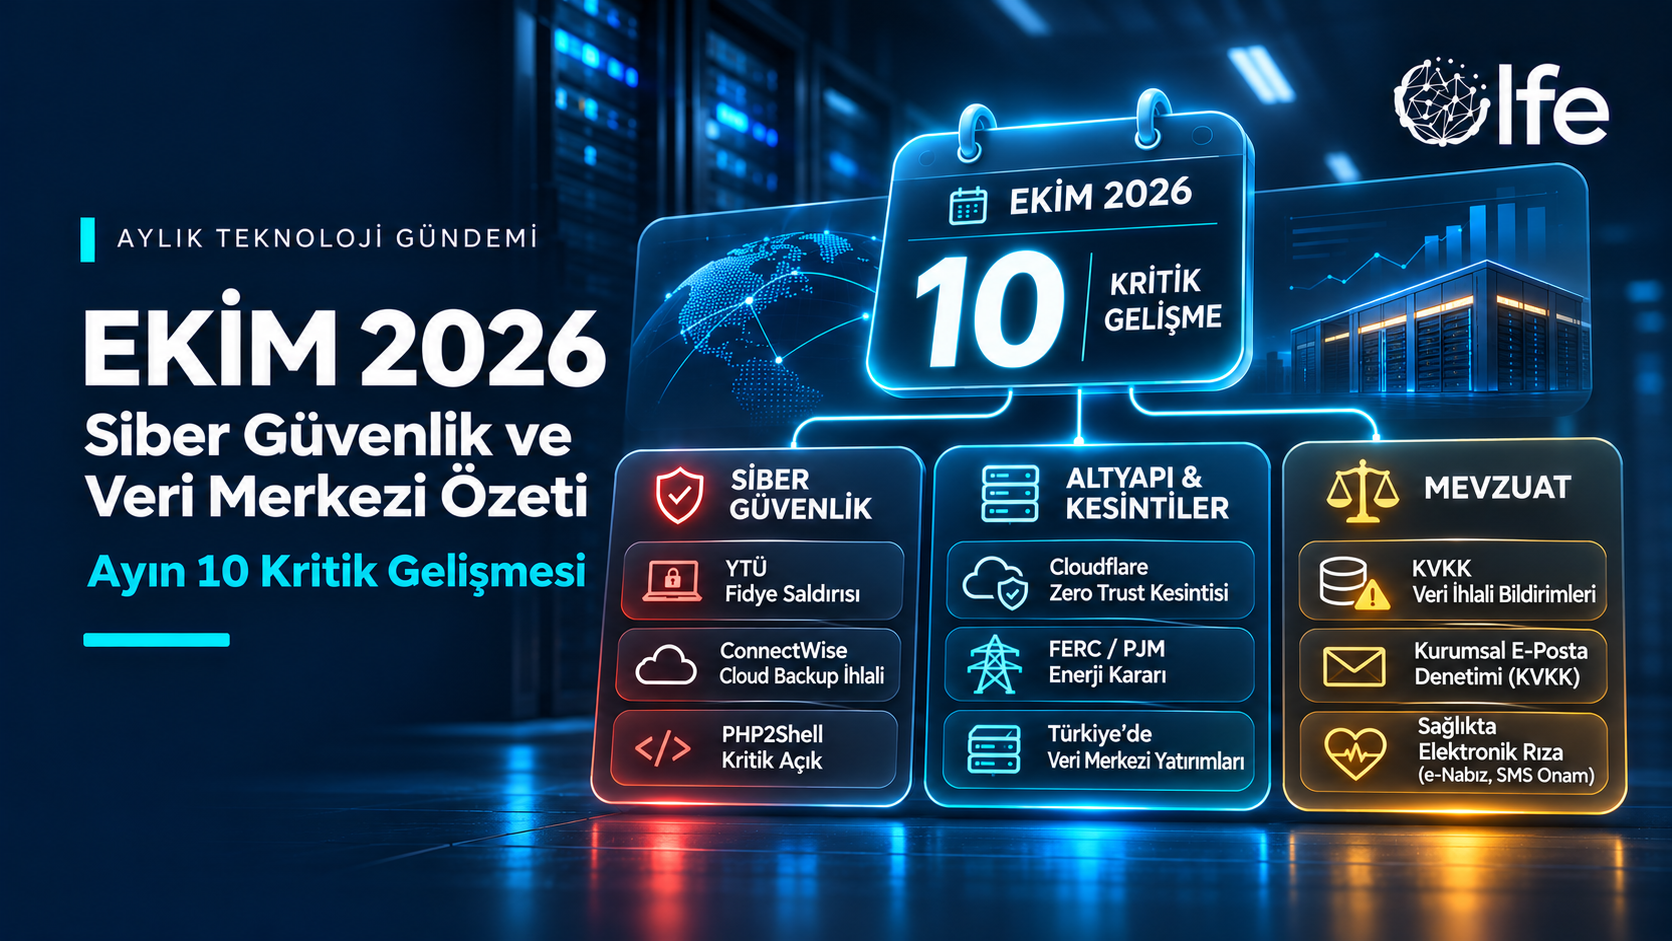
Ekim 2026; bir üniversiteyi günlerce kapatan fidye yazılımı saldırısı, internetin büyük bölümünü etkileyen bir PHP açığı, yeni KVKK kararları ve Türkiye'nin veri merkezi yatırımlarıyla yoğun bir ay oldu. Altyapı ve güvenlik gündeminin 10 kritik gelişmesini tek yazıda topladık.
Siber Güvenlik
1. YTÜ'ye fidye yazılımı saldırısı
Yıldız Teknik Üniversitesi'nin sanallaştırma altyapısı ve sunucuları 1 Ekim'de fidye yazılımından etkilendi. KVKK'nın 7 Ekim'deki duyurusuna göre yaklaşık 140 bin öğrenci ve 4.500 personelin verisi etkilenmiş olabilir. Ayrıntılar ve sanallaştırma güvenliği önerileri.
2. ConnectWise Cloud Backup ihlali
Saldırganlar, yedekleme hizmetine bağlı uygulama kimlikleriyle Microsoft 365 ortamlarına erişti; Cloud Backup ve entegre hizmetler askıya alındı. Uygulama kimliklerinin riski.
3. PHP2Shell
Tüm PHP 7.x ve 8.x sürümlerini etkileyen, kimlik doğrulamasız uzaktan kod çalıştırmaya izin veren iki kritik açık (CVE-2026-109618, CVE-2026-109619) 21 Ekim'de yamalandı. Amazon, ilk istismar girişimini yamadan dört gün önce tespit etti. Yapılması gerekenler.
4. Quest Diagnostics'te hasta kayıtlarına erişim
ABD'li laboratuvar devi Quest Diagnostics, 21 Ekim'de Quanum LSM sistemine yetkisiz erişim olduğunu öğrendiğini ve bazı hasta kayıtlarına erişildiğini SEC'e yaptığı bildirimde açıkladı; olayın kapsamı inceleniyor. Sağlık sektörü, ayın en çok hedef alınan alanlarından biri oldu.
5. KVKK'nın ihlal bildirimleri
KVKK, 7 Ekim'de 17, 21 Ekim tarihli kararlarla da 10 yeni veri ihlali bildirimi yayımladı. Çağrı merkezi ve ses kayıt hizmeti veren veri işleyenler, üçüncü taraf kütüphane açıkları, çalınmış parolalar ve sesli oltalama öne çıkan saldırı yolları oldu. 21 Ekim bildirimlerinin analizi.
Altyapı ve Kesintiler
6. Cloudflare Zero Trust kesintisi
Cloudflare'in Zero Trust bağlantısı ve yönetim paneli 20 Ekim'de UTC 03:20 ile 06:32 arasında yaklaşık üç saat sorun yaşadı. Uzaktan erişimini tek bir Zero Trust sağlayıcısına bağlayan şirketler için hatırlatıcı bir olay oldu. Tek sağlayıcı riskini bu yazımızda ele almıştık.
7. FERC, PJM'in veri merkezi planını reddetti
ABD'de enerji düzenleyicisi FERC, 9 Ekim'de PJM'in kendi enerjisini getirmeyen yeni veri merkezlerini şebeke zorlandığında önce kesme planını büyük ölçüde reddetti, büyük yük sicilini ise onayladı. Kararın ayrıntıları.
8. Türkiye'de veri merkezi yatırımı
Rönesans Altyapı ile Digital Realty, 1 Ekim'de Türkiye'de 200 MW'a kadar kapasite ve 3 milyar dolara kadar yatırım hedefleyen bir ortaklık duyurdu; ilk kampüs Ankara Temelli'de. Türkiye'nin 1 GW hedefi.
Mevzuat
9. Kurumsal e-posta denetimi ilke kararı
KVKK'nın kurumsal e-posta ve iş yeri iletişim kanallarının denetimine ilişkin 2026/2035 sayılı ilke kararı 8 Ekim'de Resmî Gazete'de yayımlandı. İşverenler için kontrol listesi.
10. Sağlıkta elektronik rıza
Bilgilendirilmiş Rızanın Elektronik Ortamda Alınması Hakkında Yönetmelik 27 Ekim'de yürürlüğe girdi; hastalar e-Nabız ve tek kullanımlık şifreyle onam verebilecek. Sağlık kuruluşları için etkiler.
Ekim'in Dersleri
Ders | Örnek olay | Önlem |
|---|---|---|
Yama süresi kalmadı | PHP2Shell | Kritik yamalar için acil değişiklik süreci |
Tedarikçi en zayıf halka | ConnectWise, KVKK bildirimleri | Tedarikçi envanteri, yetki kısıtlama |
Sanallaştırma hedefte | YTÜ | Yönetim ağının ayrılması, değiştirilemez yedek |
Sağlık verisi değerli | Quest, klinik fidye vakaları | Segmentasyon, şifreleme, erişim logları |
Kural koyucular hızlanıyor | KVKK ilke kararları, e-rıza | Politika ve aydınlatma metinlerini güncel tutma |
Sık Sorulan Sorular
Ekim 2026'nın en kritik açığı hangisiydi?
Etki alanı açısından PHP2Shell öne çıktı: Tüm PHP 7.x ve 8.x sürümlerini etkiliyor, kimlik doğrulama gerektirmiyor ve yamadan önce istismar girişimleri görüldü.
Türkiye'de Ekim ayında hangi büyük siber saldırı yaşandı?
En çok gündem olan olay, Yıldız Teknik Üniversitesi'nin sanallaştırma altyapısını etkileyen fidye yazılımı saldırısıydı.
Olfe ile Güvenli ve Kesintisiz Altyapı
Olfe, İzmir Bornova'daki Tier III veri merkezinde kabin barındırma, bulut ve fiziksel sunucu hizmetlerini çok katmanlı DDoS koruması, yönetilen yedekleme, yama yönetimi ve 7/24 izleme ile sunar. Bizimle iletişime geçin.
Sonuç
Ekim, saldırganların hızlandığı, tedarikçilerin hedef alındığı ve düzenleyicilerin kuralları sıkılaştırdığı bir ay oldu. Kasım'da da gündemi takip etmeye ve her ay sonunda bu özeti paylaşmaya devam edeceğiz.