Yedekleme Sağlayıcısı Hacklenirse: ConnectWise Olayı ve Uygulama Kimliklerinin Riski
ConnectWise'ın Cloud Backup hizmetinde yaşanan ihlalde saldırganlar bir kullanıcı gibi değil, yazılımın kendisi gibi oturum açtı. Yedekleme ve SaaS entegrasyonlarındaki uygulama kimlikleri neden yeni saldırı yüzeyi?
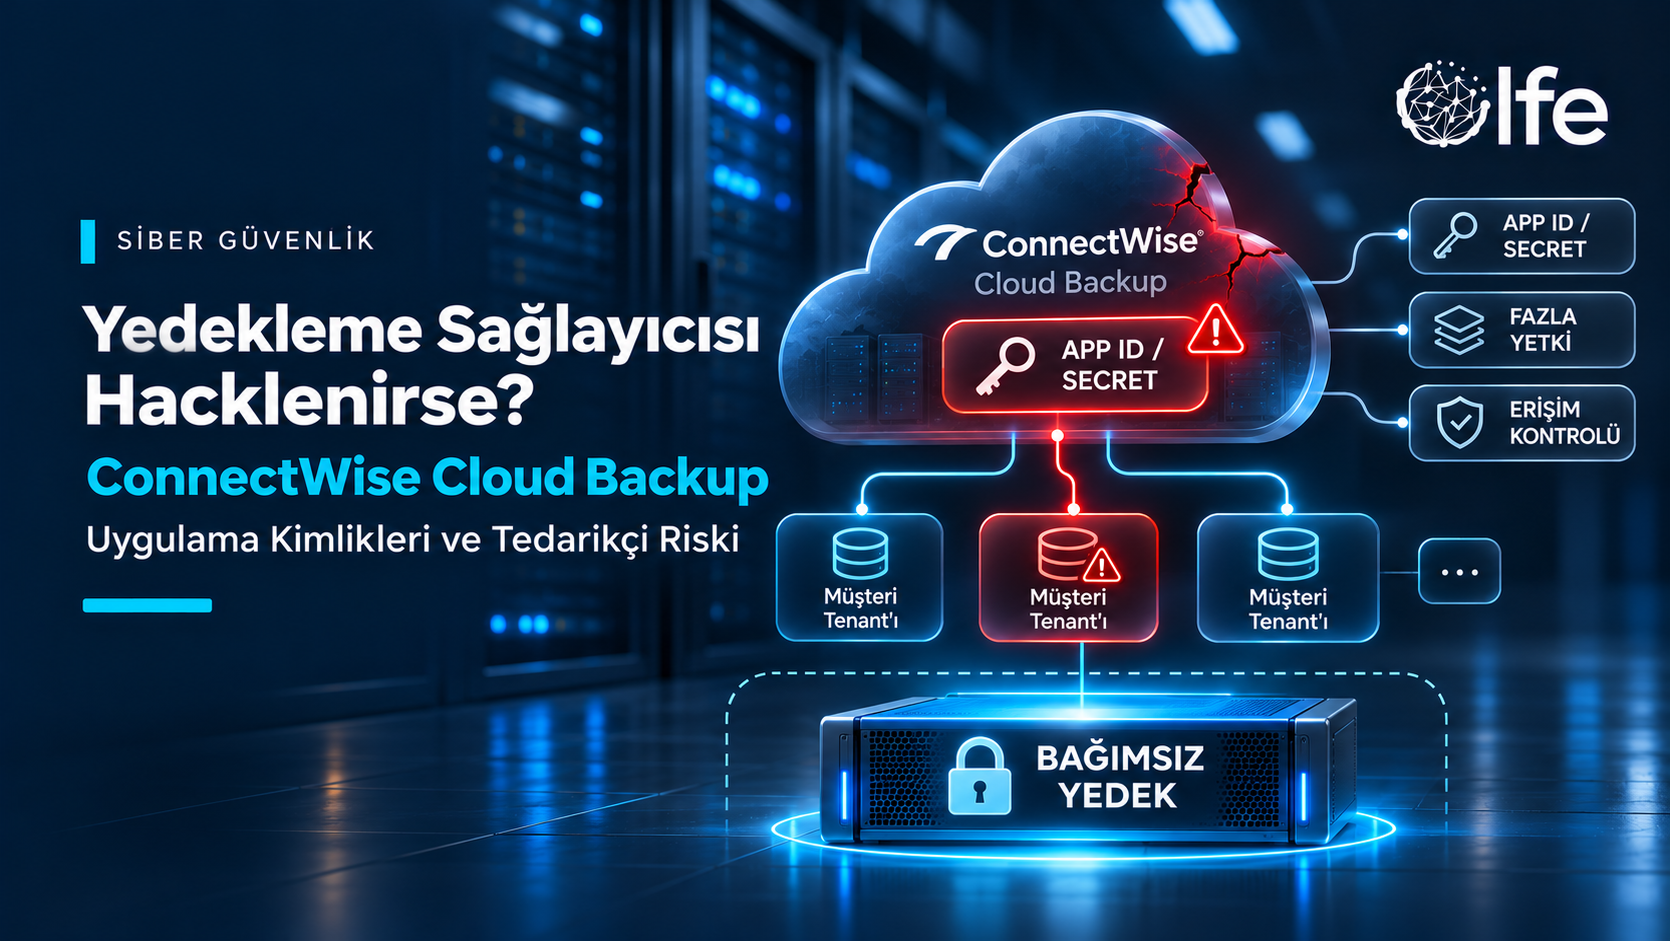
ConnectWise'ın Cloud Backup hizmetinde yaşanan ihlalde saldırganlar bir kullanıcının parolasını değil, yazılımın kendi kimliğini kullandı. Yedekleme ve SaaS entegrasyonlarına verilen geniş yetkiler, saldırganlar için yeni bir kapı hâline geliyor.
Ne Oldu?
Yönetilen hizmet sağlayıcılarına (MSP) yazılım sunan ConnectWise, 16 Ekim'de Cloud Backup hizmetini etkileyen bir güvenlik olayını duyurdu. The Hacker News'in aktardığına göre:
Saldırganlar, Cloud Backup'a bağlı uygulama kimliklerine yetkisiz erişim sağladı. Güvenlik firması Huntress, ana erişim yolunun bir tedarikçi kimlik bilgisiyle yapılan uygulama oturumları olduğunu tespit etti.
Huntress'in incelediği tenant'larda saldırganların bir uygulamaya Global Administrator yetkisi verdiği ve kalıcılık için diğer uygulamalara yeni gizli anahtarlar (secret) eklediği görüldü.
ConnectWise 17 Ekim'de önlemleri devreye almaya başladı; Cloud Backup askıya alındı, entegre çalışan SaaS Security ve Cloud Management hizmetleri de önlem olarak durduruldu.
Şirket 20 Ekim'de etkilenen ortamda hesap ve kimlik bilgisi sıfırlamasını tamamladığını ve kademeli geri dönüşe hazırlandığını açıkladı.
ConnectWise, mevcut gözlemlerin tek tek iş ortağı veya müşteri Microsoft 365 tenant'larının etkilenip etkilenmediğini ortaya koymadığını, bu nedenle her tenant'ın ayrıca incelenmesi gerektiğini vurguladı.
İnsan Değil, Yazılım Olarak Oturum Açmak
Modern bulut ortamlarında yedekleme, güvenlik ve yönetim araçları, müşteri ortamlarına bir kullanıcı hesabıyla değil, uygulama kimliği (service principal, app registration) ile bağlanır. Bu kimlikler:
Çoğu zaman çok geniş yetkilere sahiptir; bir yedekleme aracı tüm posta kutularını ve dosyaları okuyabilmelidir.
MFA ile korunmaz; bir gizli anahtar veya sertifikayla kimlik doğrular.
Kullanıcı oturumları kadar sık izlenmez.
Tek bir tedarikçi kimliği, o tedarikçinin yüzlerce müşterisine aynı anda erişim kapısı olabilir.
Bu tablo, Eylül'de yazdığımız ortak tedarikçi kaynaklı ihlaller ile aynı ana fikri taşıyor: Ortak bir sağlayıcıdaki tek bir açık, çok sayıda müşteriyi birden etkileyebilir.
Microsoft 365 ve Benzeri Ortamlar İçin Kontrol Listesi
Kontrol | Neden? |
|---|---|
Kayıtlı uygulamaların envanteri | Hangi üçüncü taraf uygulamanın ortamınıza bağlı olduğunu bilmek |
Uygulama izinlerinin gözden geçirilmesi | Gereğinden geniş yetkileri daraltmak |
Yeni secret ve sertifika eklenmesine alarm | Saldırganın kalıcılık kurmasını fark etmek |
Global Administrator atamalarının izlenmesi | Yetki yükseltmeyi anında görmek |
Uygulama oturum loglarının incelenmesi | Beklenmeyen IP ve zamanlardan gelen oturumları tespit etmek |
Kullanılmayan uygulamaların kaldırılması | Saldırı yüzeyini küçültmek |
Yedeklemenin Yedeği
Bu olayın ironik yanı, saldırının bir yedekleme hizmetinden gelmesi. Yedekleme sağlayıcısı askıya alındığında müşteriler hem yedekleme hizmetinden yoksun kaldı hem de ortamlarını incelemek zorunda kaldı. Bu nedenle:
Kritik veriler için tek bir yedekleme sağlayıcısına bağımlı kalmayın.
En az bir kopyayı farklı bir ortamda ve değiştirilemez biçimde tutun.
Yedekleme aracına verdiğiniz yetkileri düzenli olarak gözden geçirin.
Sık Sorulan Sorular
Uygulama kimliği nedir?
Bir yazılımın başka bir sisteme kullanıcı adına değil, kendi adına bağlanmak için kullandığı kimliktir. Microsoft 365'te service principal ve app registration olarak bilinir; genellikle gizli anahtar veya sertifikayla doğrulanır.
ConnectWise müşterisi değilim, beni ilgilendirir mi?
Evet. Ortamınıza bağlı her üçüncü taraf uygulama benzer bir risk taşır. Hangi uygulamaların hangi yetkilerle bağlı olduğunu bilmek herkes için temel bir güvenlik adımıdır.
MFA uygulama kimliklerini korur mu?
Hayır. Uygulama kimlikleri etkileşimli oturum açmadığı için MFA ile korunmaz. Bu yüzden izin kısıtlama, gizli anahtar yönetimi ve log izleme daha da önemlidir.
Olfe ile Bağımsız Bir Yedek
Olfe, İzmir Bornova'daki Tier III veri merkezinde yönetilen yedekleme hizmetleri ve kendi kontrolünüzdeki altyapı ile SaaS ve bulut verileriniz için bağımsız bir kopya oluşturmanıza yardımcı olur. Bizimle iletişime geçin.
Sonuç
ConnectWise olayı, kimlik güvenliğinin yalnızca kullanıcı parolalarından ibaret olmadığını gösterdi. Ortamınıza bağlanan her yazılım, bir kimlik ve bir kapıdır; o kapıların listesini tutmak ve düzenli kontrol etmek artık zorunluluk.