YTÜ'ye Fidye Yazılımı Saldırısı: Sanallaştırma Altyapısı Neden Hedefte?
KVKK'nın 7 Ekim'deki duyurusuna göre Yıldız Teknik Üniversitesi'nin sanallaştırma altyapısı ve sunucuları fidye yazılımından etkilendi; yaklaşık 144 bin kişinin verisi risk altında. Saldırganların hipervizörleri neden hedef aldığını ve nasıl korunacağınızı anlatıyoruz.
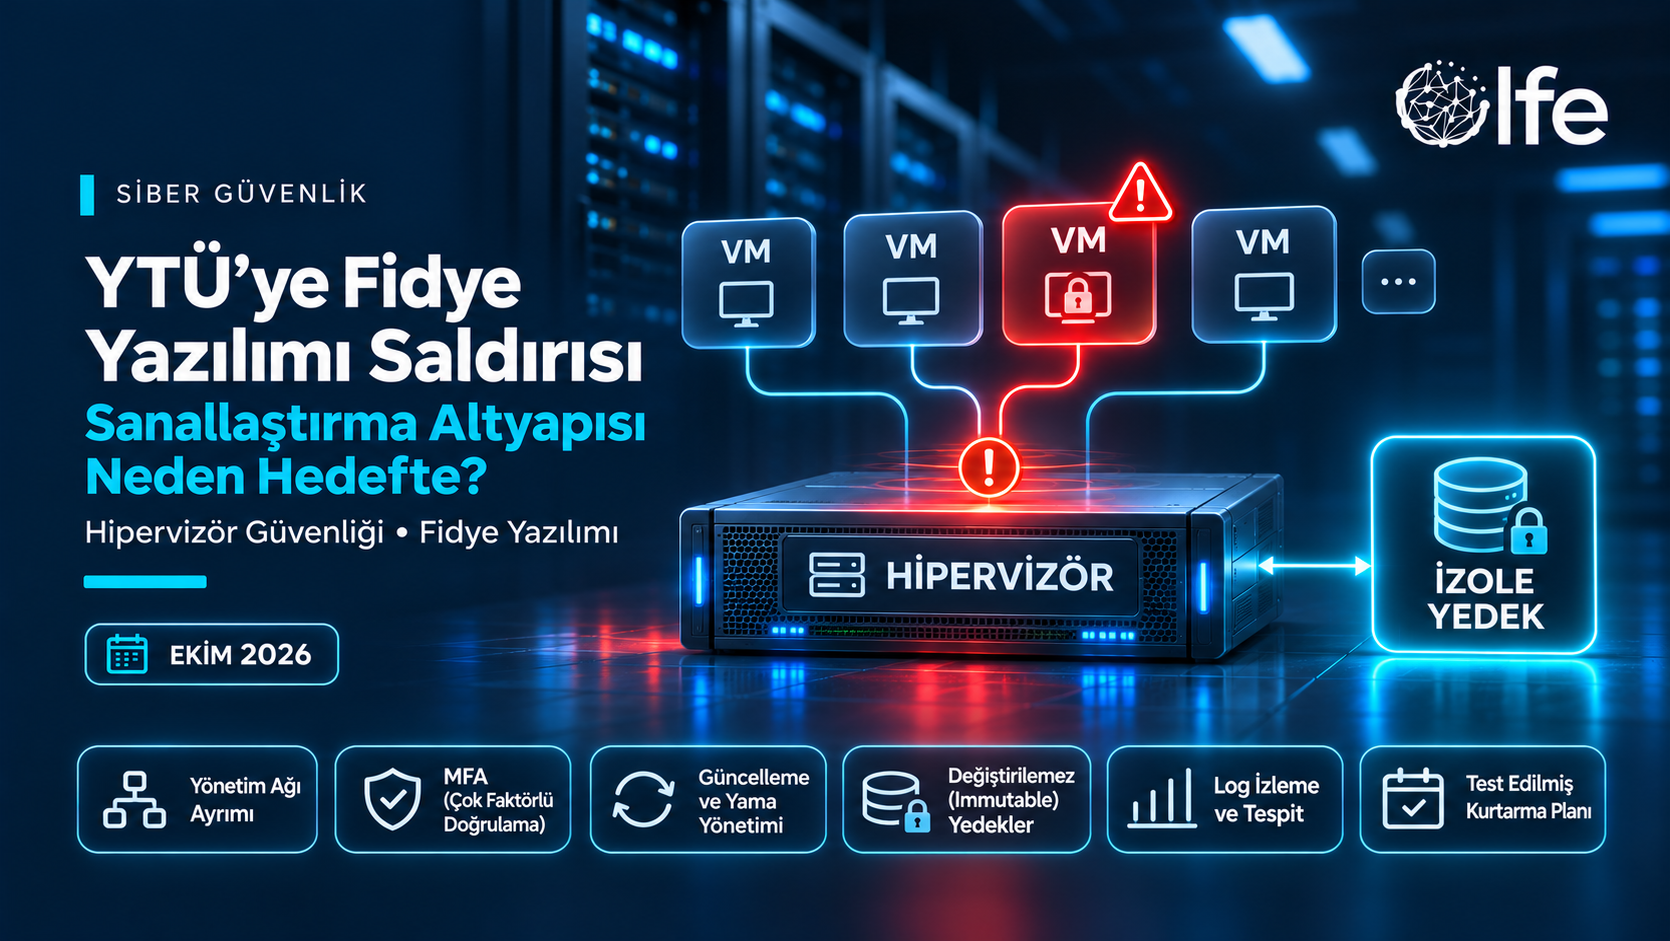
KVKK'nın 7 Ekim'de yayımladığı duyuruya göre Yıldız Teknik Üniversitesi'nin sanallaştırma altyapısı ve üzerinde çalışan sunucular fidye yazılımı saldırısından etkilendi. Yaklaşık 140 bin öğrenci ve 4.500 personelin verisi risk altında. Saldırganların neden doğrudan sanallaştırma katmanını hedef aldığını anlatıyoruz.
Ne Oldu?
Basına yansıyan bilgilere ve KVKK duyurusuna göre:
Saldırı 1 Ekim'de başladı ve aynı gün tespit edildi.
Üniversitenin sanallaştırma altyapısı ve üzerinde çalışan sunucular fidye yazılımından etkilendi.
Yaklaşık 140.000 öğrenci ve 4.500 personelin etkilenmiş olabileceği belirtildi; ziyaretçilerin de etkilenmiş olabileceği ifade edildi.
Hangi veri kategorilerinin etkilendiği henüz belirlenmedi.
Üniversitenin web sitesi, Öğrenci Bilgi Sistemi ve çeşitli uygulamalara günlerce erişilemedi. Üniversite 3 Ekim'de kesintiyi "teknik çalışma" olarak duyurmuştu.
KVKK'nın aynı gün yayımladığı 17 ihlal bildirimi arasında çağrı merkezi ve ses kayıt hizmeti veren şirketleri etkileyen başka fidye yazılımı vakaları da yer aldı.
Sanallaştırma Katmanı Neden Hedefte?
Modern bir kurumda yüzlerce sunucu, birkaç fiziksel host üzerindeki sanal makineler olarak çalışır. Bu sunucuları yöneten yazılım olan hipervizör, saldırgan için bir anahtar teslimi hedeftir:
Tek noktadan çok sayıda sunucu: Hipervizörü ele geçiren saldırgan, her sanal makineye tek tek girmek zorunda kalmadan disk dosyalarını topluca şifreleyebilir.
Daha az görünürlük: Hipervizörlerde çoğu zaman uç nokta güvenlik yazılımı (EDR) çalışmaz; izleme sınırlıdır.
Yama gecikmesi: Hipervizör güncellemeleri tüm sanal makineleri etkilediği için sıklıkla ertelenir.
Yönetim arayüzlerinin açıkta olması: Yönetim konsolları bazen kurum ağının geniş bir bölümünden, hatta internetten erişilebilir durumdadır.
Sanallaştırma Altyapısını Korumak İçin 7 Önlem
Yönetim ağını ayırın: Hipervizör ve yönetim konsollarına yalnızca ayrı, kısıtlı bir yönetim ağından erişilsin.
Kimlik doğrulamayı güçlendirin: Yönetim hesaplarında MFA kullanın; kurumsal dizin hesaplarıyla hipervizör yönetimini doğrudan bağlamaktan kaçının.
Yamaları geciktirmeyin: Hipervizör güvenlik güncellemelerini öncelikli olarak planlayın.
Gereksiz servisleri kapatın: SSH ve benzeri uzaktan erişim servislerini yalnızca gerektiğinde açın.
Yedekleri ayrı tutun: Sanal makine yedekleri, aynı yönetim kimlik bilgileriyle silinebilecek bir yerde olmamalı; değiştirilemez kopya şart.
Hipervizör loglarını izleyin: Beklenmeyen oturumlar, toplu sanal makine kapatma ve şifreleme benzeri disk aktiviteleri için alarm kurun.
Geri dönüş planı: Sanallaştırma katmanı tamamen kaybedilirse sistemleri nasıl ve ne sürede ayağa kaldıracağınızı test edin.
Üniversiteler Neden Sık Hedef Oluyor?
Etken | Açıklama |
|---|---|
Açık ağ kültürü | Araştırma ve eğitim için geniş erişim ihtiyacı |
Büyük kullanıcı tabanı | On binlerce öğrenci ve personel hesabı |
Dağınık BT yapısı | Fakülte ve birimlerin ayrı sistemleri |
Kritik dönemler | Kayıt ve sınav dönemlerinde kesintinin etkisi büyük |
Ağustos'taki küresel fidye yazılımı rekorunu ve yedekleme stratejisini bu yazımızda ele almıştık.
Sık Sorulan Sorular
Hipervizör nedir?
Hipervizör, tek bir fiziksel sunucu üzerinde birden fazla sanal makinenin çalışmasını sağlayan yazılımdır. Sanal makinelerin işlemci, bellek ve disk kaynaklarını yönetir.
Fidye yazılımı saldırısında öğrencilerin hangi verileri risk altında?
KVKK duyurusuna göre etkilenen veri kategorileri henüz belirlenmedi. Etkilenen kişilerin şüpheli e-posta ve mesajlara karşı dikkatli olması ve parolalarını değiştirmesi önerilir.
Sanal makine yedekleri fidye yazılımına karşı yeterli mi?
Ancak saldırganın erişemeyeceği şekilde ayrı tutuluyorsa. Aynı yönetim ağında ve aynı kimlik bilgileriyle erişilebilen yedekler, saldırganın ilk hedeflerinden biridir.
Olfe ile Güvenli Sanallaştırma
Olfe, İzmir Bornova'daki Tier III veri merkezinde özel bulut ve fiziksel sunucu altyapısını; yama yönetimi, yedekleme, güvenlik yapılandırması ve 7/24 izleme içeren yönetilen hizmetlerle sunar. Sanallaştırma altyapınızı ve yedekleme mimarinizi birlikte değerlendirmek için bizimle iletişime geçin.
Sonuç
YTÜ saldırısı, fidye yazılımı gruplarının artık tek tek sunucuları değil, onları barındıran katmanı hedef aldığını bir kez daha gösterdi. Sanallaştırma altyapısı, kurumun "anahtar deposu" gibi korunmalı.