Fidye Yazılımında Ağustos Rekoru: Ayda 997 Saldırı ve Yedekleme Stratejiniz İçin 7 Kural
Ağustos 2026, 997 saldırıyla fidye yazılımı tarihinin en yoğun ayı oldu. Sağlık ve altyapı saldırıları artarken Türkiye'den de doğrulanmış bir vaka var. Fidye yazılımına karşı yedekleme stratejinizi gözden geçirmenin tam zamanı.
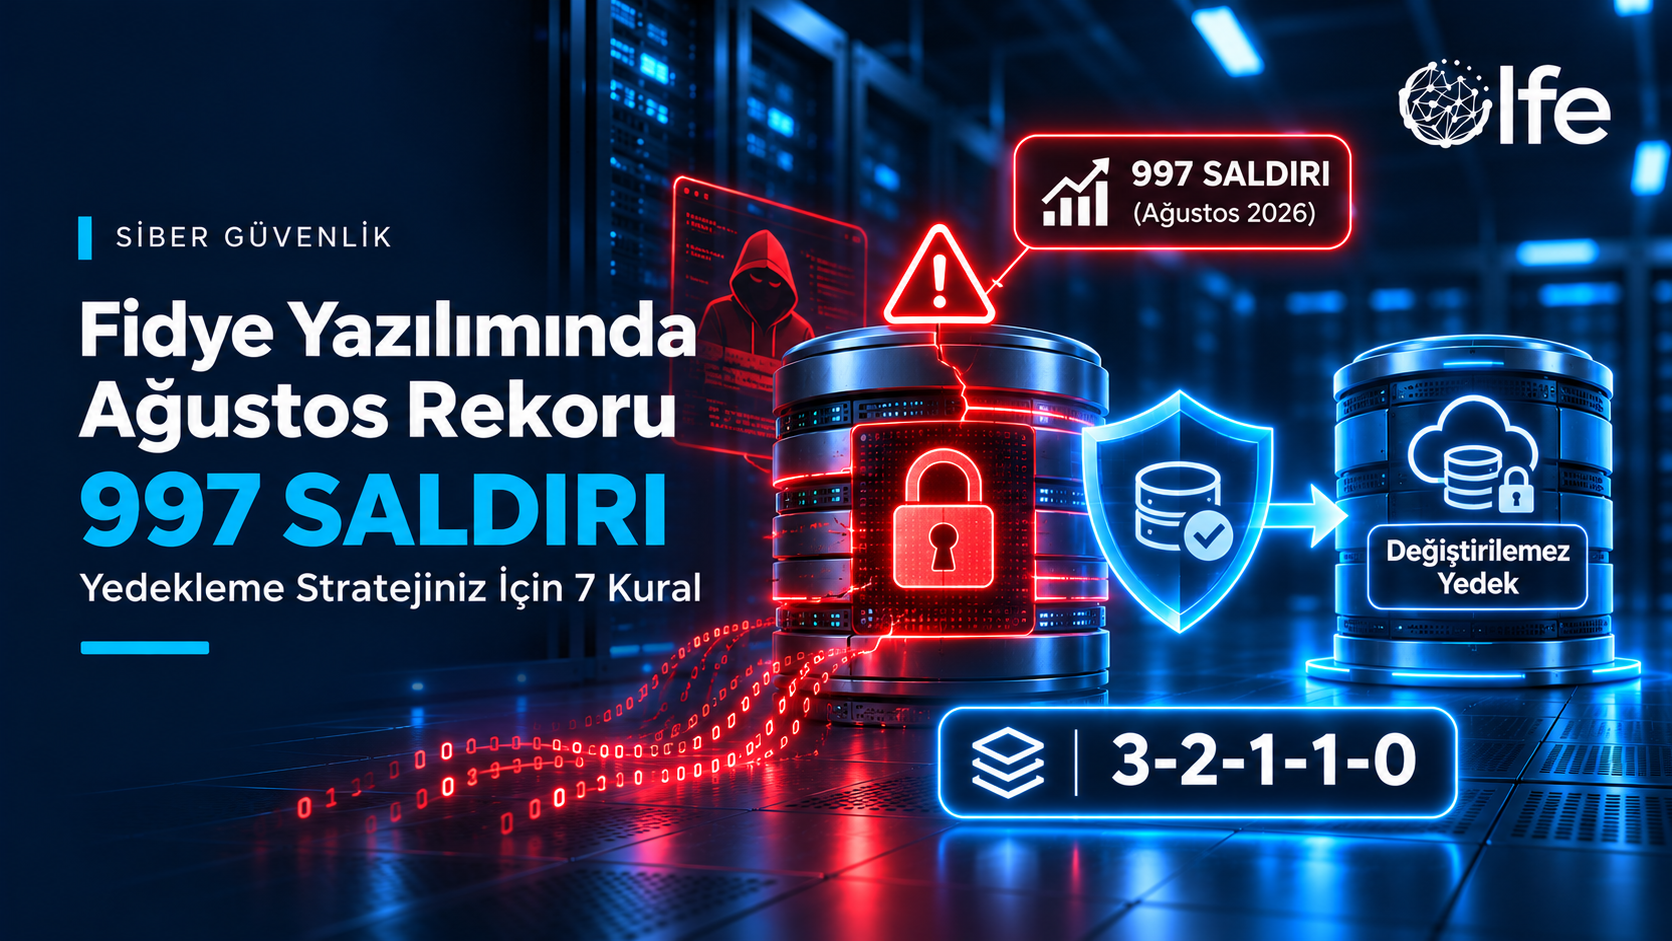
Fidye yazılımı saldırıları Ağustos 2026'da 997 vakayla tüm zamanların rekorunu kırdı; günde ortalama 32 saldırı. Sağlık ve altyapı hedefleri artarken listede Türkiye'den bir üniversite de var.
Rakamlarla Ağustos 2026
Comparitech'in aylık fidye yazılımı raporuna göre:
Ağustos'ta 997 fidye yazılımı saldırısı kaydedildi. Bu, temmuzdaki 809 saldırıya göre %23 artış ve Şubat 2025'teki 988'lik önceki rekorun üzerinde.
Günlük ortalama 26'dan 32'ye çıktı.
En aktif gruplar Qilin (157) ve The Gentlemen (107) oldu; ikisi birlikte saldırıların dörtte birinden fazlasını üstlendi.
Clop grubunun iddia ettiği saldırılar, bir PTC Windchill zafiyetinin istismarıyla bağlantılı olarak temmuzdaki 1'den ağustosta 45'e fırladı.
İşletmelere yönelik saldırılar 692'den 861'e çıktı; hukuk (%52), teknoloji (%42) ve finans (%40) en büyük artışı yaşayan sektörler oldu.
Sağlık sektörüne saldırılar %30 artarak 69'a, kamu hizmeti (utility) saldırıları ise ikiye katlanarak 10'a yükseldi.
Türkiye'den Uşak Üniversitesi, bir saldırı nedeniyle sistemlerinde aksaklık yaşandığını doğruladı.
Raporun metodolojisine göre saldırıların büyük kısmı yalnızca fidye grubunun iddiasına dayanıyor; mağdur tarafından doğrulananlar daha az. Ayrıca iddialar çoğu zaman saldırıdan haftalar sonra yayımlandığı için aylık rakamlar sonradan değişebiliyor.
Fidye Yazılımı Neden Hâlâ Bu Kadar Başarılı?
Modern fidye yazılımı grupları yalnızca verileri şifrelemiyor; önce veriyi çalıyor, sonra şifreliyor ve "ödemezseniz yayımlarız" diyerek çifte şantaj uyguluyor. Giriş noktası olarak sıklıkla şunları kullanıyorlar:
Yaması yapılmamış, internete açık uygulamalar ve VPN cihazları
Çalınmış ya da zayıf parolalı uzak erişim hesapları
Kimlik avı (phishing) e-postaları
Tedarikçi ve hizmet sağlayıcı bağlantıları
En kritik hedefleri ise yedekler. Saldırganlar şifrelemeden önce yedekleme sistemlerine ulaşıp yedekleri silmeye ya da şifrelemeye çalışır. Yedeği de giden bir kurumun pazarlık gücü kalmaz.
3-2-1-1-0 Kuralı: Fidye Yazılımına Dayanıklı Yedekleme
Rakam | Anlamı |
|---|---|
3 | Verinin en az 3 kopyası |
2 | En az 2 farklı ortam veya depolama türü |
1 | En az 1 kopya farklı bir lokasyonda |
1 | En az 1 kopya çevrimdışı ya da değiştirilemez (immutable) |
0 | Geri yükleme testlerinde sıfır hata |
Fidye Yazılımına Karşı 7 Pratik Kural
Değiştirilemez yedek: Belirli bir süre boyunca silinemeyen veya değiştirilemeyen yedekler, saldırganın yedeklerinizi yok etmesini engeller.
Yedek sistemini ayırın: Yedekleme altyapısı ana etki alanından (domain) ve yönetici hesaplarından ayrı kimlik bilgileriyle yönetilmeli.
Geri yüklemeyi test edin: Test edilmemiş yedek, yedek değildir. Kritik sistemler için düzenli geri yükleme tatbikatı yapın ve süreyi ölçün.
Yamaları hızlandırın: İnternete açık sistemlerde kritik yamaları günler içinde uygulayın.
Çok faktörlü doğrulama: Uzak erişim, e-posta ve yönetici hesaplarında MFA'yı zorunlu kılın.
Ağ segmentasyonu: Bir sunucuya sızan saldırganın tüm ağa yayılmasını zorlaştırın.
Olay müdahale planı: Kimin karar vereceği, sistemlerin nasıl izole edileceği ve KVKK kapsamında 72 saat içinde nasıl bildirim yapılacağı önceden yazılı olmalı.
Sık Sorulan Sorular
Fidye ödemek verileri geri getirir mi?
Garantisi yoktur. Ödeme yapılsa bile şifre çözücü düzgün çalışmayabilir veya çalınan veriler yine de yayımlanabilir. Ödeme ayrıca saldırganları finanse eder ve sizi tekrar hedef yapabilir.
Bulut yedeği fidye yazılımına karşı yeterli mi?
Tek başına değil. Bulut yedeğine aynı yönetici hesaplarıyla erişilebiliyorsa, saldırgan onu da silebilir. Değiştirilemezlik ve ayrı kimlik bilgileri şarttır.
Değiştirilemez (immutable) yedek nedir?
Belirlenen saklama süresi boyunca hiç kimsenin, yönetici hesapları dâhil, silemediği veya değiştiremediği yedektir. Fidye yazılımına karşı en etkili önlemlerden biridir.
Fidye yazılımı saldırısı KVKK kapsamında bildirilmeli mi?
Kişisel veriler etkilendiyse bu bir veri ihlalidir ve öğrenildiği andan itibaren en geç 72 saat içinde Kurul'a bildirilmelidir.
Olfe ile Yedekleriniz Güvende
Olfe'nin yönetilen hizmetleri; yedekleme, yama yönetimi, sunucu izleme ve güvenlik yapılandırmasını kapsar. İzmir Bornova'daki Tier III veri merkezimiz, biyometrik erişim kontrolü ve 7/24 izleme ile yedekleriniz için güvenli bir ikinci lokasyon olabilir. Fidye yazılımına dayanıklı bir yedekleme mimarisi kurmak için bizimle iletişime geçin. Yama sürecinin önemini SAP zafiyeti yazımızda anlattık.
Sonuç
Ağustos rekoru, fidye yazılımının azalan değil büyüyen bir tehdit olduğunu gösteriyor. Saldırıyı tamamen önlemek her zaman mümkün olmayabilir; ama çalışan, test edilmiş ve değiştirilemez bir yedek, bir felaketi yönetilebilir bir olaya dönüştürür.