2022'nin Sohbet Kayıtları 2026'da Sızdı: KVKK Bildirimleri ve Veri Saklama Süresinin Önemi
KVKK'nın 4 Kasım tarihli kararlarıyla duyurduğu 14 veri ihlalinden birinde, 2022 yılına ait canlı destek kayıtlarının 2026'da hâlâ bir tedarikçide durduğu ortaya çıktı. Saklanmaması gereken veri, ihlalde en büyük yük.
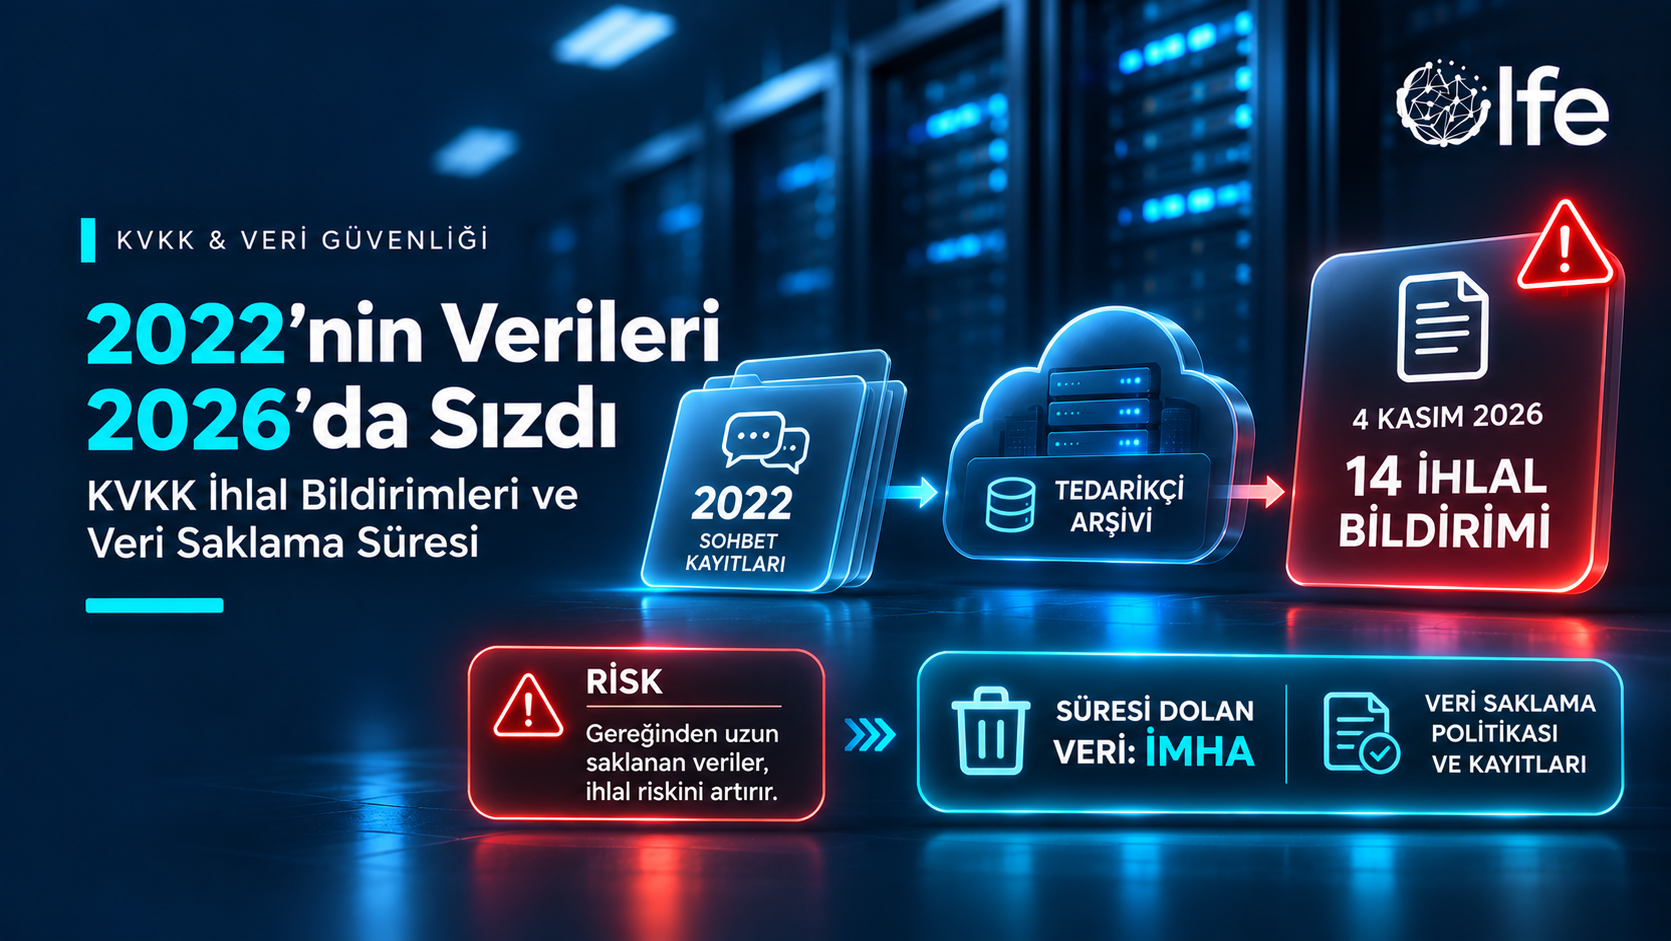
KVKK'nın 4 Kasım 2026 tarihli kararlarıyla duyurduğu 14 veri ihlali bildiriminden birinde dikkat çekici bir ayrıntı var: Sızan veriler arasında 2022 yılına ait canlı destek sohbet kayıtları bulunuyor ve bu kayıtlar 2026'da hâlâ bir tedarikçinin sistemlerinde duruyordu. Saklanmaması gereken veri, ihlal anında en büyük yük hâline geliyor.
4 Kasım Bildirimlerinde Neler Var?
KVKK duyurularına yansıyan bildirimler e-ticaret, otomotiv, teknik servis, işitme sağlığı ve özellikle turizm sektörüne yayılıyor. Öne çıkan başlıklar:
Eski kayıtlar: Büyük bir e-ticaret grubuna ait iki şirkette, 2022 yılına ait sohbet kayıtlarının 2026'da hâlâ veri işleyen bir tedarikçide tutulduğu ve ihlalden etkilendiği bildirildi.
Turizmde tedarikçi yoğunlaşması: Konaklama ve turizm şirketlerine ait bildirimlerin büyük çoğunluğunda ihlal, şirketlerin kendi sistemlerinde değil, hizmet aldıkları veri işleyenin sistemlerinde gerçekleşti.
Çalınan veri oltalamada kullanıldı: Bir turizm şirketinin bildiriminde, çalınan rezervasyon bilgilerinin müşterilere gönderilen sahte e-postalarda kullanıldığı belirtildi.
Sağlık verisi: Bir işitme sağlığı şirketinde hasta adları ve muhtemelen odyogram bilgilerini içeren verilerin dışarı çıkarıldığı bildirildi.
En Güvenli Veri, Saklanmayan Veridir
2022 tarihli sohbet kayıtlarının 2026'da sızması, saldırının değil saklama politikasının bir sonucu. O kayıtlar amacına ulaştıktan sonra silinmiş olsaydı, bugün ihlal kapsamında olmayacaktı. KVKK'nın 4. maddesi kişisel verilerin işlendikleri amaç için gerekli olan süre kadar muhafaza edilmesini öngörüyor; 7. maddesi ise işleme şartları ortadan kalktığında verilerin silinmesini, yok edilmesini veya anonim hâle getirilmesini düzenliyor.
Sorun çoğu zaman şirketin kendi sistemlerinde değil, tedarikçide çıkıyor: Sözleşme biter, entegrasyon kapanır, ama veri tedarikçinin sunucusunda, yedeklerinde ve arşivlerinde kalmaya devam eder.
Tedarikçide Kalan Veriler İçin Kontrol Listesi
Kontrol | Soru |
|---|---|
Saklama süresi | Tedarikçi her veri türünü ne kadar süre tutuyor? Sözleşmede yazılı mı? |
Otomatik silme | Süresi dolan veriler otomatik olarak siliniyor mu? |
Sözleşme sonu | Hizmet bittiğinde veriler iade ediliyor veya imha ediliyor mu? Belgeleniyor mu? |
Yedekler | Silme işlemi yedekleri ve arşivleri de kapsıyor mu? |
Denetim | Silme işleminin yapıldığını nasıl doğrulayabiliyorsunuz? |
Uygulanabilir 5 Adım
Saklama ve imha politikası: Her veri kategorisi için saklama süresini belirleyin ve politikayı tedarikçilerinize de uygulatın.
Canlı destek ve çağrı kayıtları: Bu kayıtlar genellikle en çok unutulan veri kümesidir; kısa ve net saklama süreleri tanımlayın.
Periyodik imha: Silme işlemlerini yılda bir değil, düzenli aralıklarla ve otomatik olarak yapın.
Tedarikçi çıkış süreci: Bir tedarikçiyle çalışmayı bıraktığınızda imha tutanağı talep edin.
İhlal sonrası iletişim: Çalınan verinin oltalamada kullanılabileceğini varsayarak müşterilerinizi sahte e-postalara karşı hızlıca uyarın.
Tedarikçi kaynaklı ihlallerin yaygınlığını 21 Ekim bildirimlerini ele aldığımız yazıda da görmüştük.
Sık Sorulan Sorular
Kişisel veriler ne kadar süre saklanabilir?
KVKK sabit bir süre belirlemez; veriler işlendikleri amaç için gerekli olan ve ilgili mevzuatta öngörülen süre kadar saklanabilir. Bu sürelerin şirketin saklama ve imha politikasında tanımlanması gerekir.
Tedarikçideki verilerden kim sorumlu?
Veri sorumlusu, verileri kendi adına işleyen tedarikçilerle birlikte veri güvenliğinden müştereken sorumludur. Tedarikçide unutulan veri de şirketin sorumluluğundadır.
Rezervasyon bilgilerim çalındıysa ne yapmalıyım?
Rezervasyonunuzla ilgili ödeme veya bilgi güncelleme isteyen e-postalara karşı dikkatli olun; işletmeyle yalnızca bilinen iletişim kanalları üzerinden iletişime geçin.
Olfe ile Kontrol Sizde
Olfe'nin İzmir Bornova'daki Tier III veri merkezinde verileriniz, sizin belirlediğiniz saklama ve yedekleme politikalarıyla, yurt içinde ve sizin kontrolünüzdeki altyapıda durur. Bizimle iletişime geçin.
Sonuç
Her ihlal bildiriminde sorulan soru "Saldırgan nasıl girdi?" oluyor. Ama 4 Kasım bildirimleri bir soru daha sorduruyor: "Bu veri neden hâlâ oradaydı?" Bu soruya bugünden cevap vermek, yarının ihlalini küçültmenin en ucuz yolu.
Bu yazı genel bilgilendirme amaçlıdır ve hukuki danışmanlık niteliği taşımaz. Bildirimlerin resmî içeriği için kvkk.gov.tr esas alınmalıdır.