Bir Sunucu Taşıması, 16 Ay Açıkta: DigiCert İhlali ve Ağ Segmentasyonunun Dersleri
Sertifika otoritesi DigiCert'te yalnızca VPN üzerinden erişilebilen bir iç sistem, Şubat 2025'teki bir sunucu taşımasında internete açık bir ağ bölgesine alındı. Sonuç: müşteri bilgileri ve kimlik belgelerini içeren bir veri ihlali. Taşıma projelerinde ağ segmentasyonunun dersleri.
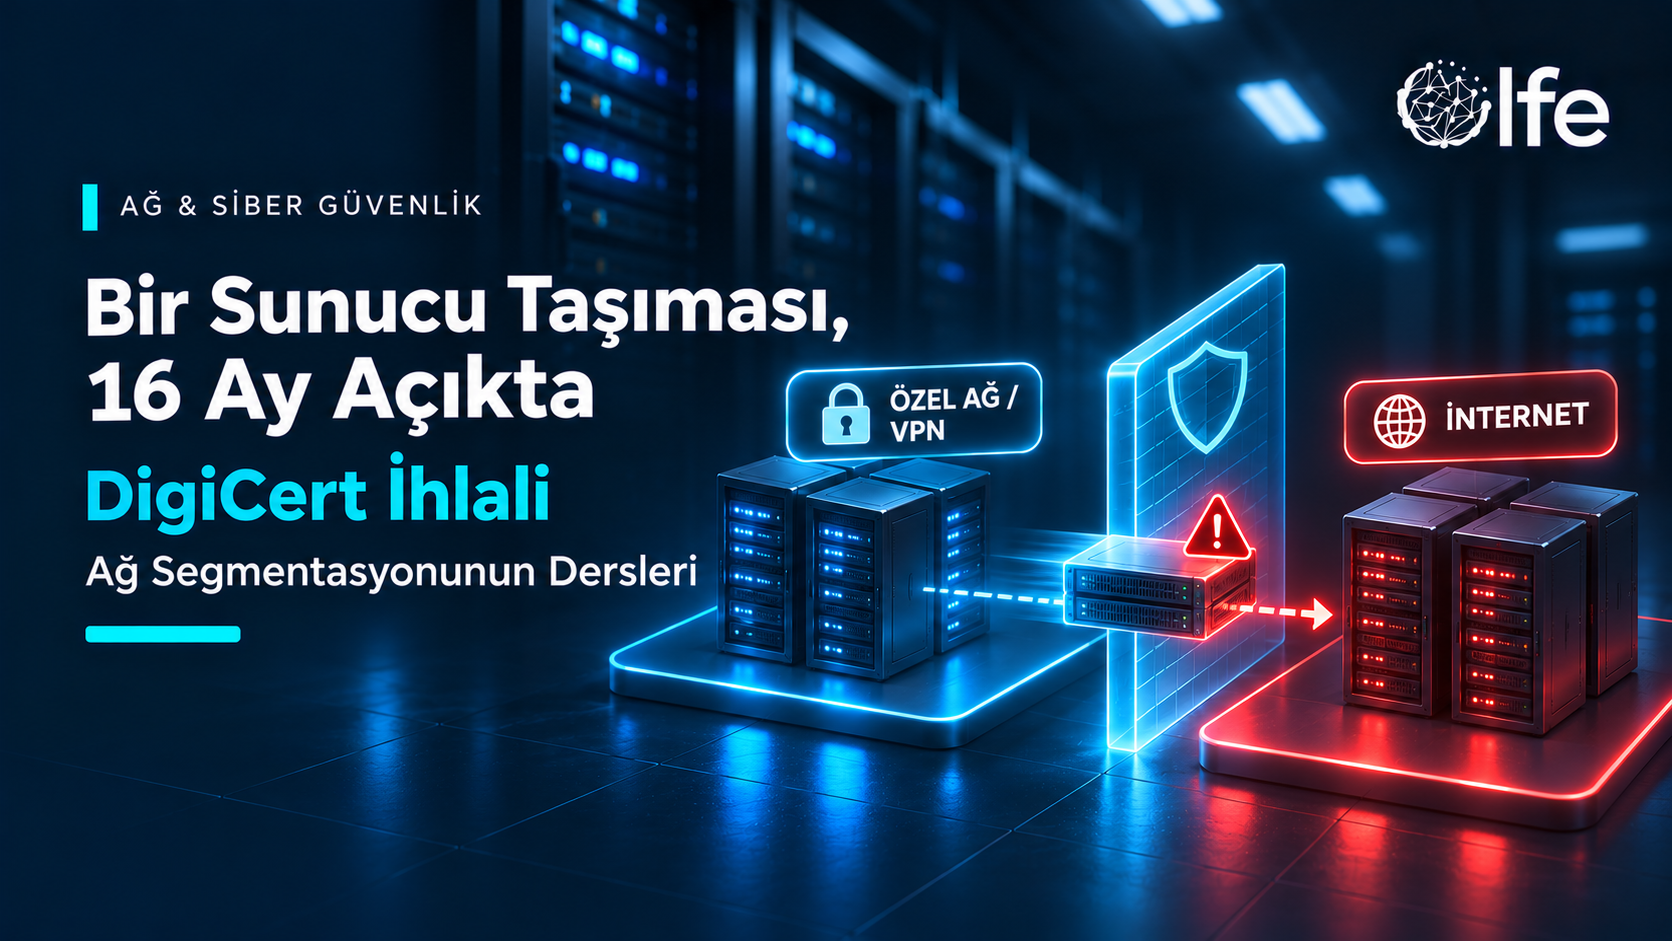
Dünyanın en büyük sertifika otoritelerinden DigiCert'te, yalnızca VPN üzerinden erişilebilen bir iç sistem, Şubat 2025'teki bir sunucu taşımasında internetten erişilebilen bir ağ bölgesine alındı. Bir yetkilendirme açığıyla birleşen bu hata, müşteri bilgileri ve kimlik belgelerini içeren bir veri ihlaline yol açtı.
Ne Oldu?
BleepingComputer ve diğer güvenlik yayınlarının aktardığına göre:
Şubat 2025'te yapılan bir sunucu taşımasında, daha önce yalnızca VPN üzerinden erişilebilen bir iç iş sistemi internetten erişilebilen bir ağ bölgesine taşındı.
Sistemdeki bir yetkilendirme açığı, yetkisiz bir hesabın 27 Haziran – 2 Temmuz 2026 arasında kayıtları okumasına imkân verdi.
Kayıtların çoğu iş iletişim bilgilerinden oluşuyordu; ancak küçük bir kısmı, sertifika doğrulama sürecinde gönderilen ehliyet, pasaport ve fatura gibi kimlik doğrulama belgelerini içeriyordu.
DigiCert, erişimi kısıtlayan ve açığı kapatan düzeltmeleri, arşivin okunduğunu fark etmeden önce devreye almıştı. Şirket etkilenen müşterileri bilgilendirmeye başladı ve kapsamı incelemeye devam ediyor.
Güvenlik uzmanları, ihlal bildirimlerini taklit eden oltalama e-postalarına karşı uyarıyor.
Asıl Hata: Ağ Bölgesi Değişikliği
Bu olayın kök nedeni karmaşık bir saldırı değil, bir altyapı değişikliği. "Yalnızca iç ağdan erişilir" varsayımıyla tasarlanmış bir sistem, taşıma sırasında bu varsayımın ortadan kalktığı bir ortama yerleştirildi. İçerideyken önemsiz görünen yetkilendirme eksiklikleri, internete açıldığında doğrudan saldırı yüzeyine dönüştü.
Bu, veri merkezi ve bulut taşımalarında sık görülen bir risk: Uygulama taşınır, ama etrafındaki güvenlik bağlamı taşınmaz.
Güvenli Sunucu Taşıma İçin Kontrol Listesi
Aşama | Kontrol |
|---|---|
Taşıma öncesi | Sistemin hangi ağ bölgesinde, hangi erişim varsayımlarıyla çalıştığını belgeleyin |
Tasarım | Hedef ortamda aynı segmentasyonun (VLAN, güvenlik duvarı kuralları, VPN) korunduğunu doğrulayın |
Taşıma sonrası | Dışarıdan port ve servis taraması yaparak beklenmeyen açıklık olup olmadığını kontrol edin |
Sürekli izleme | İnternete açık varlık envanterini düzenli tarayın; yeni çıkan servislere alarm kurun |
Uygulama katmanı | Ağ korumasına güvenmeden, uygulamanın kendi yetkilendirmesinin de sağlam olduğundan emin olun |
Ağ Segmentasyonu Neden Hâlâ Temel?
Katmanlı savunma: Uygulamadaki bir açık, ağ katmanında erişim kısıtıysa istismar edilemez.
Etki alanını sınırlama: Bir sistem ele geçirilirse saldırganın yanal hareketi zorlaşır.
Görünürlük: Bölgeler arası trafik izlenebilir ve anormallikler fark edilir.
Ancak segmentasyon tek başına yeterli değil. DigiCert örneğinde ağ koruması kalktığında, uygulamanın kendi yetkilendirmesi son savunma hattı oldu ve yetersiz kaldı. İki katman birlikte düşünülmeli.
Sık Sorulan Sorular
Sertifika otoritesi nedir?
SSL/TLS sertifikaları gibi dijital sertifikaları düzenleyen ve sertifika sahibinin kimliğini doğrulayan kuruluştur. Kurumsal sertifikalarda bu doğrulama için kimlik ve şirket belgeleri istenebilir.
DigiCert sertifikalarım güvende mi?
Raporlara göre ihlal, sertifika altyapısını değil, müşteri bilgilerinin tutulduğu bir iç iş sistemini etkiledi. Yine de DigiCert'ten gelen e-postaları, yalnızca resmî müşteri paneli üzerinden doğrulamanız önerilir.
Sunucu taşıması sonrası nelere dikkat edilmeli?
Taşınan sistemin hangi ağlardan erişilebilir olduğu dışarıdan test edilmeli, güvenlik duvarı kuralları gözden geçirilmeli ve internete açık varlık envanteri güncellenmelidir.
Olfe ile Güvenli Taşıma
Olfe, İzmir Bornova'daki Tier III veri merkezine taşınan sistemler için ağ planlaması, güvenlik duvarı yapılandırması, çok katmanlı DDoS koruması ve 7/24 izleme sunar. Taşıma sürecinizi güvenli planlamak için bizimle iletişime geçin. İnsan hatasının altyapıdaki etkisini Google Cloud bakım hatası yazımızda da ele almıştık.
Sonuç
DigiCert olayı, güvenliğin yalnızca saldırılara karşı değil, kendi değişikliklerimize karşı da korunması gerektiğini hatırlatıyor. Bir sistemi taşırken, onu koruyan duvarları da birlikte taşıdığınızdan emin olun.